Cartera de Hardware vs Cartera de Software: ¿Cuál Deberías Usar en 2026?

Elegir entre una cartera de hardware frente a una cartera de software se reduce a dos preguntas: ¿Dónde deben estar tus claves de firma y con qué frecuencia necesitas usarlas?
Para transacciones diarias y acceso a DApps, una cartera de software ofrece comodidad. Para tenencias a largo plazo, una cartera de hardware puede reducir la exposición de claves privadas a tu teléfono o computadora everyday. Si necesitas ambas, el almacenamiento separado y las carteras de actividad pueden ser un enfoque práctico, siempre que usen claves generadas independientemente.
En FoxWallet, construimos para acceso cómodo y no custodial a múltiples blockchains. Eso nos coloca en el lado de las carteras de software de esta comparación, no como un reemplazo para el aislamiento dedicado de claves de hardware.
Esta guía explica los compromisos, errores comunes y opciones prácticas para 2026. No hay un ganador universal ni un umbral de equilibrio universal. La configuración correcta depende de las consecuencias de pérdida, tus hábitos de transacción y tu capacidad para gestionar la recuperación de forma segura.
Comprendiendo la diferencia entre cartera de hardware y cartera de software
Una cartera de criptomonedas no contiene físicamente tus criptomonedas. Los activos y condiciones de propiedad se registran en blockchains. La cartera gestiona la información de la cuenta y las claves o interacciones de firma necesarias para autorizar acciones.
La descripción general de carteras de Ethereum proporciona una base útil: Una cartera es tu interfaz hacia una cuenta, mientras que proteger el acceso sigue siendo esencial.
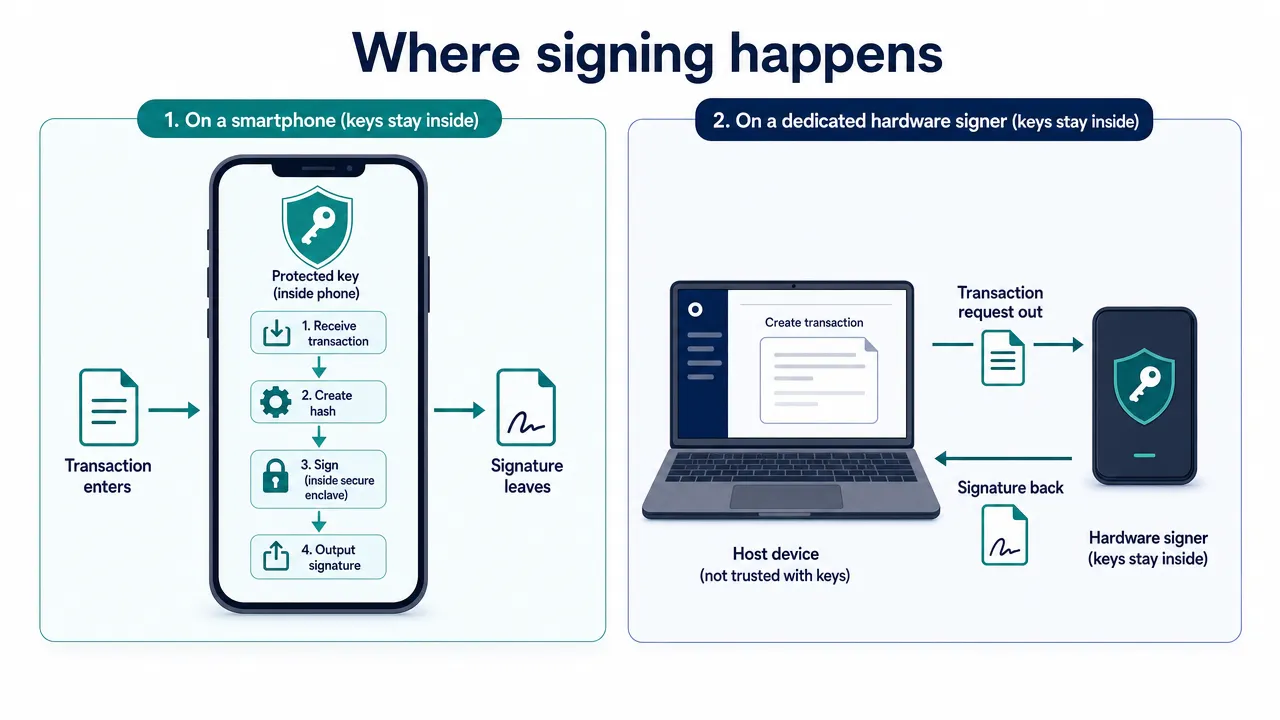
Dónde ocurre la firma
Una cartera de software convencional genera, almacena y usa claves privadas dentro de un dispositivo de uso general, como un teléfono o computadora. El cifrado local ayuda a proteger los datos de la cartera almacenada, pero el sistema operativo del dispositivo y el entorno de aplicación siguen siendo parte del límite de seguridad.
Una cartera de hardware es un dispositivo de firma dedicado. En su funcionamiento previsto, las operaciones de claves privadas ocurren dentro de ese dispositivo. Una aplicación conectada prepara una transacción, el dispositivo te pide aprobarla, y la transacción firmada regresa a la aplicación para su transmisión.
La distinción no es simplemente "aplicación frente a dispositivo." Una interfaz de software también puede trabajar con un firmante de hardware compatible sin almacenar sus claves privadas.
Para principiantes, cuatro términos son importantes:
- Clave privada: Material secreto utilizado para autorizar acciones.
- Frase de recuperación: Material de respaldo que puede regenerar claves en diseños de cartera compatibles.
- Dirección de recepción: Información pública utilizada para recibir activos en la red apropiada.
- PIN o contraseña de aplicación: Protección de acceso local, generalmente no un sustituto del material de recuperación.
No custodial significa que los usuarios conservan el control de su autoridad de firma en lugar de entregarla a un custodio. No significa que la recuperación, seguridad del dispositivo o revisión de transacciones pase a ser responsabilidad de otro.
Cartera fría vs cartera caliente es una distinción diferente
La comparación de cartera fría vs cartera caliente describe la exposición de claves y las prácticas operativas. Hardware frente a software describe la arquitectura de firma.
Un firmante de software en línea normalmente opera en un entorno caliente. Una cartera de hardware puede mantener las claves aisladas mientras se comunica a través de una computadora o teléfono conectado. No necesariamente está aislada del aire.
Del mismo modo, una cuenta respaldada por hardware usada diariamente con DApps tiene diferente exposición de autorización que una cuenta de almacenamiento que rara vez firma algo.
Mover una frase de recuperación ya expuesta al hardware no borra su historial de exposición. Las claves frescas generadas por hardware seguidas de una transferencia en cadena son diferentes de restaurar una frase existente de cartera de software en un dispositivo.
Una comparación práctica de carteras de criptomonedas
Una comparación útil de carteras de criptomonedas va más allá del conteo de tokens y el diseño de interfaz. Pregunta qué riesgos reduce cada arquitectura, qué requiere la recuperación, y si el flujo de trabajo se ajusta a tus hábitos.
| Factor | Cartera de hardware | Cartera de software |
|---|---|---|
| Entorno de firma | Dispositivo dedicado diseñado para retener claves internamente | Generalmente el teléfono o computadora que ejecuta la cartera |
| Exposición de claves | Reduce la exposición directa al host conectado | Depende del dispositivo, sistema operativo y protecciones de aplicación |
| Configuración | Añade adquisición, inicialización y verificaciones del dispositivo | A menudo comienza en un dispositivo existente |
| Acceso diario | Requiere el firmante para aprobaciones relevantes | Cómodo para actividad móvil y de navegador |
| Revisión de transacciones | La pantalla separada puede soportar verificación | La interfaz puede proporcionar vistas previas y advertencias |
| Aprobaciones dañinas | Aún puede autorizarlas | Aún puede autorizarlas |
| Recuperación | Requiere material de respaldo compatible y acceso | Requiere material de recuperación compatible u otra ruta de recuperación soportada |
| Soporte multi-chain | Depende del dispositivo, firmware e interfaz | Depende de la aplicación y soporte de plataforma |
| Costo inicial | Compra del dispositivo y posibles accesorios | Puede evitar la compra de un firmante dedicado |
| Prioridad más adecuada | Exposición reducida de claves de firma | Interacción frecuente y conveniente |
Ninguna columna representa cada implementación. Una interfaz de software conectada a hardware, por ejemplo, combina un flujo de trabajo de aplicación con firma externa.
Comodidad de la cartera de software en uso diario
La comodidad de la cartera de software es más notable cuando verificas saldos frecuentemente, envías activos, cambias redes o interactúas con DApps.
Una aplicación móvil puede mantener estas actividades cerca. Una extensión de navegador puede simplificar las interacciones de escritorio. Las vistas de activos unificadas reducen la necesidad de navegar aplicaciones separadas solo para entender tus tenencias.
La comodidad aún requiere revisión deliberada. Menos pasos de navegación no deben convertirse en menos verificaciones de destinatarios, permisos o efectos de transacción.
El hardware añade pasos de confirmación física. Esos pasos pueden ser útiles para transacciones de almacenamiento poco frecuentes, pero pueden sentirse engorrosos durante actividad repetida. El mejor flujo de trabajo es uno que puedas seguir cuidadosamente en lugar de evadir rutinariamente las advertencias.
Los costos van más allá de la cartera
El hardware típicamente añade costos de adquisición, posible envío e impuestos, materiales de respaldo y reemplazo eventual. El software aún depende de mantener un dispositivo seguro y soportado.
Ninguna arquitectura de firma elimina inherentemente los costos de blockchain. La explicación de gas de Ethereum distingue las tarifas de ejecución de red de la interfaz utilizada para enviar una transacción.
Dependiendo de la acción, los costos totales pueden incluir:
- Tarifas de red para transferencias, aprobaciones y revocaciones.
- Tarifas de servicio o protocolo.
- Cargos de enrutamiento, puente o relayer entre cadenas.
- Impacto de precio y deslizamiento de ejecución.
- Tarifas de red de destino para acciones posteriores.
La tolerancia de deslizamiento es una configuración, no una tarifa garantizada. Compara la salida esperada y el mínimo recibido, no solo una tarifa destacada.
Para usuarios de EE.UU., verifica disponibilidad actual, totales de checkout y elegibilidad de servicios de terceros. Esta comparación no establece acceso regional universal ni precios actuales de hardware.
La compatibilidad requiere una verificación exacta
"Soporta la red" no es suficiente. Confirma el activo, estándar de token, dispositivo, sistema operativo, versión de aplicación y operación prevista.
Mostrar un NFT no significa necesariamente que cada flujo de trabajo de aprobación o transferencia de NFT esté soportado. De manera similar, ver un saldo no prueba que una cartera de reemplazo pueda recuperar y gastar desde la misma cuenta.
Seguridad de la cartera de hardware y sus límites
La seguridad de la cartera de hardware aborda principalmente un problema importante: Mantener los secretos de firma alejados del dispositivo en línea cotidiano.
Ese beneficio importa, pero el almacenamiento seguro de criptomonedas también requiere protección contra autorización dañina, respaldos expuestos, acceso perdido y fallas de protocolo.
La protección de clave privada no es protección de transacción
Considera dos fallas diferentes:
- Un atacante roba una clave privada o frase de recuperación y firma independientemente.
- Un usuario aprueba una acción que le da a un atacante permiso para mover activos.
La firma de hardware está diseñada para reducir la primera vía a través del host conectado. No previene automáticamente la segunda.
Un dispositivo puede firmar correctamente exactamente lo que aprobaste, incluso cuando la solicitud otorga un permiso de gasto no deseado. Un sitio web engañoso, interfaz comprometida o solicitud ilegible aún puede producir una autorización dañina.
Una firma válida prueba autorización, no que la transacción sea segura.
Revisa el destino, activo, monto, red y permisos. Cuando una pantalla de hardware proporciona detalles de transacción, compara esos detalles con una fuente confiable. Si la solicitud no puede entenderse, detente en lugar de tratar el botón de confirmación como una garantía de seguridad.
Los mensajes sin gas también merecen escrutinio. Una firma de mensaje puede tener consecuencias incluso cuando firmarlo no requiere inmediatamente una tarifa de red.
Desconectar no revoca permisos
Una conexión de DApp y una aprobación de token en cadena son cosas diferentes.
Desconectar un sitio web puede detener una sesión de interfaz sin eliminar el permiso previamente otorgado a un contrato. Cuando aplique, revisa y reduce o revoca aprobaciones innecesarias por separado.
Nuestra guía de gestión de aprobaciones explica cómo revisar y cambiar aprobaciones de tokens soportadas. Verifica la cobertura actual de red y plataforma antes de depender de un flujo de trabajo particular.
La revocación puede requerir gas. No puede revertir transferencias ya completadas, y no puede hacer que una frase de recuperación expuesta sea segura de nuevo.
Los respaldos pueden evadir las protecciones del dispositivo
Una cartera de hardware no puede proteger palabras de recuperación que alguien voluntariamente ingresa en un sitio web falso. El cifrado local de software no puede proteger un respaldo expuesto a través de una captura de pantalla insegura o documento compartido.
Protege el material de recuperación fuera de línea usando un método apropiado para tu entorno físico. Considera robo, incendio, agua, eliminación accidental y acceso no autorizado.
Usa el proceso legítimo de verificación de respaldo de la cartera donde esté disponible. Nunca pruebes una frase de recuperación de hardware ingresándola en un "verificador de semilla" en línea.
Los formatos de recuperación también difieren. Confirma el formato real, cualquier frase de contraseña requerida y compatibilidad de reemplazo antes de financiamiento significativo. Un PIN de dispositivo solo generalmente no puede restaurar claves perdidas.
La guía de seguridad de Ethereum refuerza la lección más amplia: La protección del dispositivo, autorización cuidadosa y disciplina de recuperación deben funcionar juntas.
¿Qué configuración deberías usar en 2026?
Elige según tu actividad y preparación para recuperación, no una regla arbitraria de valor de activo. Una cantidad que se siente manejable para una persona puede representar una pérdida seria para otra.
Almacenamiento de criptomonedas para principiantes
Para almacenamiento de criptomonedas para principiantes, una cartera de software no custodial puede ser un punto de partida práctico cuando se combina con financiamiento inicial limitado y preparación cuidadosa de respaldo.
Antes de agregar fondos significativos, aprende cómo:
- Identificar la red de recepción correcta.
- Proteger y verificar el material de recuperación.
- Distinguir transferencias de permisos.
- Reconocer solicitudes de firma inesperadas.
- Verificar el estado de transacción sin reenviar repetidamente.
Un dispositivo de hardware no es obligatorio para cada principiante. Sin embargo, si la pérdida potencial tendría consecuencias serias, evaluar la firma dedicada antes puede ser sensato.
No confundas una incorporación más fácil con responsabilidad reducida.
Tenedores a largo plazo
Si rara vez transacciona y tu prioridad es reducir la exposición de claves en línea, las claves de almacenamiento generadas por hardware son a menudo la mejor opción.
Compra a través de un canal oficial autenticado, sigue las verificaciones de autenticidad e inicializa el dispositivo tú mismo. Nunca uses una frase de recuperación precompletada por un vendedor.
Planifica la falla y reemplazo del dispositivo antes del financiamiento. El almacenamiento a largo plazo también se beneficia de instrucciones confidenciales de recuperación o herencia, para que el acceso no dependa de que alguien adivine una contraseña.
Usuarios frecuentes de DeFi y multi-chain
La actividad frecuente favorece interfaces accesibles, revisiones de transacciones comprensibles y visibilidad clara de activos.
Mantén una cartera de actividad financiada para necesidades previsibles en lugar de exponer automáticamente toda tu cartera. Revisa los permisos regularmente y evalúa cada protocolo por separado.
Los préstamos introducen riesgos como liquidación de garantías y falla de contrato. Las interacciones NFT pueden incluir permisos de colección completa. Ningún riesgo desaparece porque las claves estén bien protegidas.
Los intercambios entre cadenas requieren verificaciones específicas de ruta: Red de destino, activo de destino, mínimo recibido, tarifas y manejo de fallas. La descripción general de puentes de Ethereum explica por qué mover valor entre redes puede introducir riesgos técnicos y de confianza adicionales.
El staking es una actividad separada. Evalúa sus condiciones de retiro, arreglos de proveedor, penalizaciones de validador donde apliquen y riesgos de contrato independientemente.
Usando ambas sin copiar la misma semilla
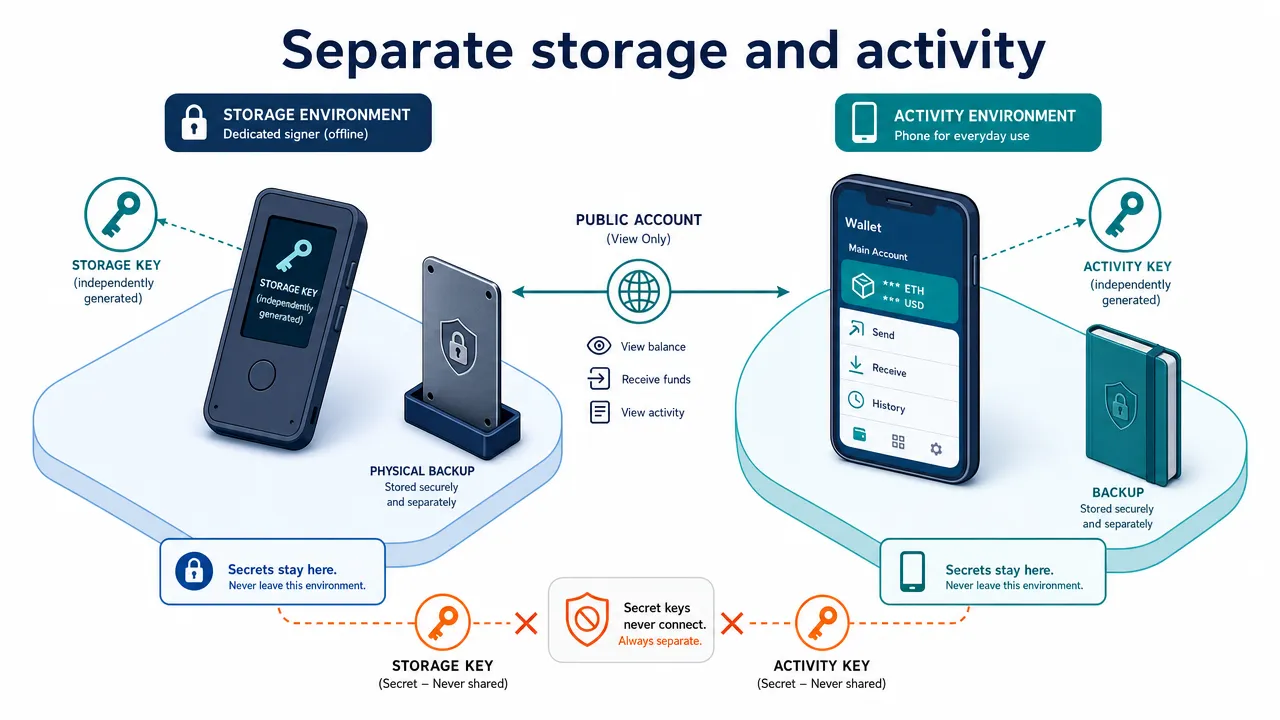
Una configuración combinada puede separar el almacenamiento a largo plazo del uso activo:
- Genera claves de almacenamiento en el entorno de hardware previsto.
- Crea la cartera de actividad de software independientemente.
- Protege y verifica ambos acuerdos de recuperación.
- Transfiere solo los activos necesarios para la actividad.
- Devuelve el excedente a una dirección de almacenamiento verificada cuando sea apropiado.
- Revisa periódicamente los permisos de la cartera de actividad.
Diferentes cuentas bajo una frase de recuperación pueden separar saldos y aprobaciones específicas de cuenta, pero no son independientes contra el robo de esa frase. Nuestra documentación del sistema de cuentas proporciona contexto para carteras y cuentas derivadas; el material de recuperación compartido sigue siendo un riesgo compartido.
No importes una frase de recuperación de hardware a una aplicación en línea para facilitar el acceso. Eso socava el aislamiento previsto.
Una conexión de hardware compatible es diferente porque envía solicitudes de firma sin importar la semilla. Las carteras de almacenamiento y actividad generadas independientemente permanecen bajo control separado, y las transferencias ordinarias en cadena pueden mover fondos entre ellas.
Dónde encaja FoxWallet en tu estrategia de cartera
FoxWallet es una cartera de software descentralizada y no custodial diseñada para principiantes hasta usuarios experimentados de Web3. Los usuarios conservan el control de sus claves privadas y activos; no almacenamos fondos de usuarios.
Nuestro enfoque es hacer la gestión multi-chain y la actividad en cadena más accesibles mientras proporcionamos controles de seguridad basados en software.
Control local de claves y conciencia de transacciones
FoxWallet soporta almacenamiento cifrado local de frases de recuperación y claves privadas. En móvil, sus controles de seguridad incluyen aislamiento de sandbox, reconocimiento de contratos, alertas de riesgo pre-transacción y protecciones relacionadas con phishing.
Estos controles pueden soportar un uso más seguro, pero no son equivalentes a la firma de hardware dedicada. Tampoco pueden garantizar la detección de cada contrato dañino o solicitud engañosa.
El FAQ de FoxWallet explica el modelo documentado de control de claves. Los usuarios siguen siendo responsables de proteger el material de recuperación y entender lo que autorizan.
Gestión multi-chain en móvil y escritorio
FoxWallet ofrece aplicaciones para iOS y Android, así como una extensión de navegador más limitada. En móvil, FoxWallet es una cartera no custodial multi-chain con gestión unificada de activos, visibilidad de activos y NFTs soportados, sincronización de datos en cadena, acceso a Discover/DApp, Swap y Bridge donde esté soportado, y staking solo en redes soportadas confirmadas. Estas capacidades móviles tienen como objetivo reducir la complejidad operativa cuando las tenencias abarcan diferentes redes.
La extensión de navegador tiene un alcance de producto más estrecho. Soporta redes EVM y Aleo para acciones básicas de cartera, pero no proporciona paridad completa de características móviles y no incluye Swap, Bridge o staking.
Verifica el soporte actual de plataforma, red y características para tu flujo de trabajo previsto. El soporte de red por sí mismo no implica soporte de Swap, Bridge o staking, y la detección de activos no debe tratarse como prueba de que cada token sea legítimo o cada operación esté disponible.
Nuestra descripción general de características multi-chain explica el enfoque del producto para visibilidad y gestión cotidiana.
Swaps integrados y acceso a DApp
En FoxWallet móvil, Swap y Bridge son capacidades separadas. Swap usa 1inch en redes soportadas confirmadas, mientras que Bridge usa LI.FI en redes soportadas confirmadas. El soporte para una red en FoxWallet no significa automáticamente que Swap o Bridge esté disponible en esa red. Ninguna capacidad está disponible en la extensión de navegador.
Estas integraciones pueden simplificar el acceso a rutas, pero no establecen la tarifa más baja ni ahorros garantizados. Compara la cotización completa, salida esperada, mínimo recibido, ruta y requisitos de red de destino antes de aprobar.
FoxWallet móvil también incluye un navegador Discover/DApp para acceder y conectarse a DApps en redes soportadas. La presencia de un DApp en Discover no significa que FoxWallet lo respalde, tenga sociedad con él o garantice su disponibilidad o seguridad. Las funciones de préstamos, NFT, GameFi y otras dependen del DApp individual y la red en lugar de ser capacidades universales de FoxWallet.
El staking está separado de Swap, Bridge y acceso a DApp. Está disponible en móvil solo para redes soportadas confirmadas y no está disponible en la extensión de navegador. La navegación integrada no elimina las firmas requeridas, aprobaciones de tokens, tarifas de red ni la necesidad de evaluar cada protocolo de terceros.
Para principiantes, el valor es acceso guiado y un flujo de trabajo de gestión móvil más limpio. Para usuarios avanzados y frecuentes, es visibilidad multi-chain consolidada y menos pasos de navegación innecesarios donde la característica móvil relevante esté soportada.
Lista de verificación final y preguntas frecuentes
Antes de elegir o financiar cualquier tipo de cartera, usa esta lista de verificación:
- Comienza desde un sitio web oficial autenticado, no un mensaje o anuncio no solicitado.
- Verifica los editores de aplicaciones, permisos de extensión y autenticidad de hardware.
- Crea y protege el material de recuperación antes del financiamiento significativo.
- Confirma la red, destinatario, activo, monto, tarifas y permisos antes de firmar.
- Usa una pequeña transferencia de prueba cuando el destino o proceso sea unfamiliar.
- Mantén el software y firmware soportado actualizado a través de canales oficiales.
- Revisa las aprobaciones y preparación de recuperación periódicamente.
- Trata la sospecha de exposición de semilla como un problema de compromiso de clave, no solo un problema de aprobación.
Una transferencia de prueba exitosa no valida una dirección diferente copiada después. Repite las verificaciones esenciales cada vez.
¿Cuál es la mejor elección de cartera de criptomonedas 2026?
La búsqueda de la mejor cartera de criptomonedas 2026 no tiene una sola respuesta defendible.
Elige software para actividad conveniente, hardware cuando reducir la exposición de claves de firma es la prioridad, y claves de almacenamiento y actividad generadas independientemente cuando ambas necesidades importan. La competencia de recuperación y la compatibilidad exacta son parte de la elección.
¿Qué pasa si pierdo mi teléfono o cartera de hardware?
Perder el dispositivo no significa necesariamente perder los activos. El material de recuperación compatible puede restaurar el acceso.
Sin embargo, si cada ruta válida de firma y recuperación se pierde, un proveedor de cartera no custodial generalmente no puede recrear tus claves. Un PIN o contraseña de aplicación solo generalmente no es un respaldo de reemplazo.
¿Puedo hacer que una semilla de cartera de software existente sea fría?
Tomarla fuera de línea no deshace la exposición anterior. Para una separación más fuerte, genera claves frescas en el entorno seguro previsto y transfiere activos a sus direcciones verificadas.
Restaurar la semilla antigua en hardware cambia dónde ocurre la firma futura, no dónde esa semilla puede haber sido expuesta previamente.
¿El hardware reduce las tarifas de transacción?
No inherentemente. Para una transacción equivalente, los costos de ejecución de red no caen simplemente porque el hardware la firma. Diferentes rutas, configuraciones de tarifas, servicios y tipos de transacción pueden cambiar el total.
¿Qué debo hacer ahora?
Elige tu arquitectura de firma primero, luego la interfaz que se ajuste a tu actividad. Evita añadir complejidad que no puedas mantener de forma segura.
Si el acceso multi-chain no custodial y conveniente coincide con tus necesidades, explora FoxWallet y lee nuestras precauciones de seguridad de cartera antes de financiar.
La decisión más fuerte de cartera de hardware vs cartera de software no se trata de elegir una categoría supuestamente libre de riesgos. Se trata de entender tu exposición, proteger la recuperación y verificar consistentemente lo que firmas.